

Hace una semana una se hizo público una exfiltración masiva sufrida por una de las compañías más grandes de aviación en México, este ataque fue perpetrado por "Scattered Lapsus$ Hunters" comprometiendo una de las instancias de la plataforma líder de CRM a nivel global, este ataque vale la pena señalar se perpetró en Octubre de 2025 y desde ese entonces este actor comenzó las maniobras de negociación para el rescate de todos estos datos, cabe señalar que esta compañía de aviación no fue la única víctima de este ataque, si no múltiples empresas a nivel global se vieron involucradas en esta filtración masiva de datos, todo esto nos hace pensar en la importancia del papel que juegan los proveedores de plataformas Saas en la cadena de valor.
Ahora, analizando con detenimiento el cómo se originó esta fuga masiva:
- Los atacantes utilizan dos vectores (vishing a call center e intrusión a un repositorio de github válido) para obtener acceso legítimo.
- Una vez teniendo acceso por medio de la API del CRM utilizando un método y medio de acceso válido(OAuth) los atacantes comenzaron a realizar consultas masivas para llevar a cabo un reconocimiento de los datos y posteriormente perpetrar la extracción de datos de manera masiva.
Es relevante hacer énfasis en que los atacantes no tuvieron que romper el CRM, la puerta de entrada nuevamente fue el eslabón más débil de la cadena por una parte (UNC6040), por otro lado (UNC6395), un descuido a nivel configuración en uno de los repositorios de github de una plataforma de un tercero que cuenta con integración hacia el CRM en cuestión.
Lo anterior me hace reflexionar en múltiples posibilidades para haber eludido los efectos de este ataque:
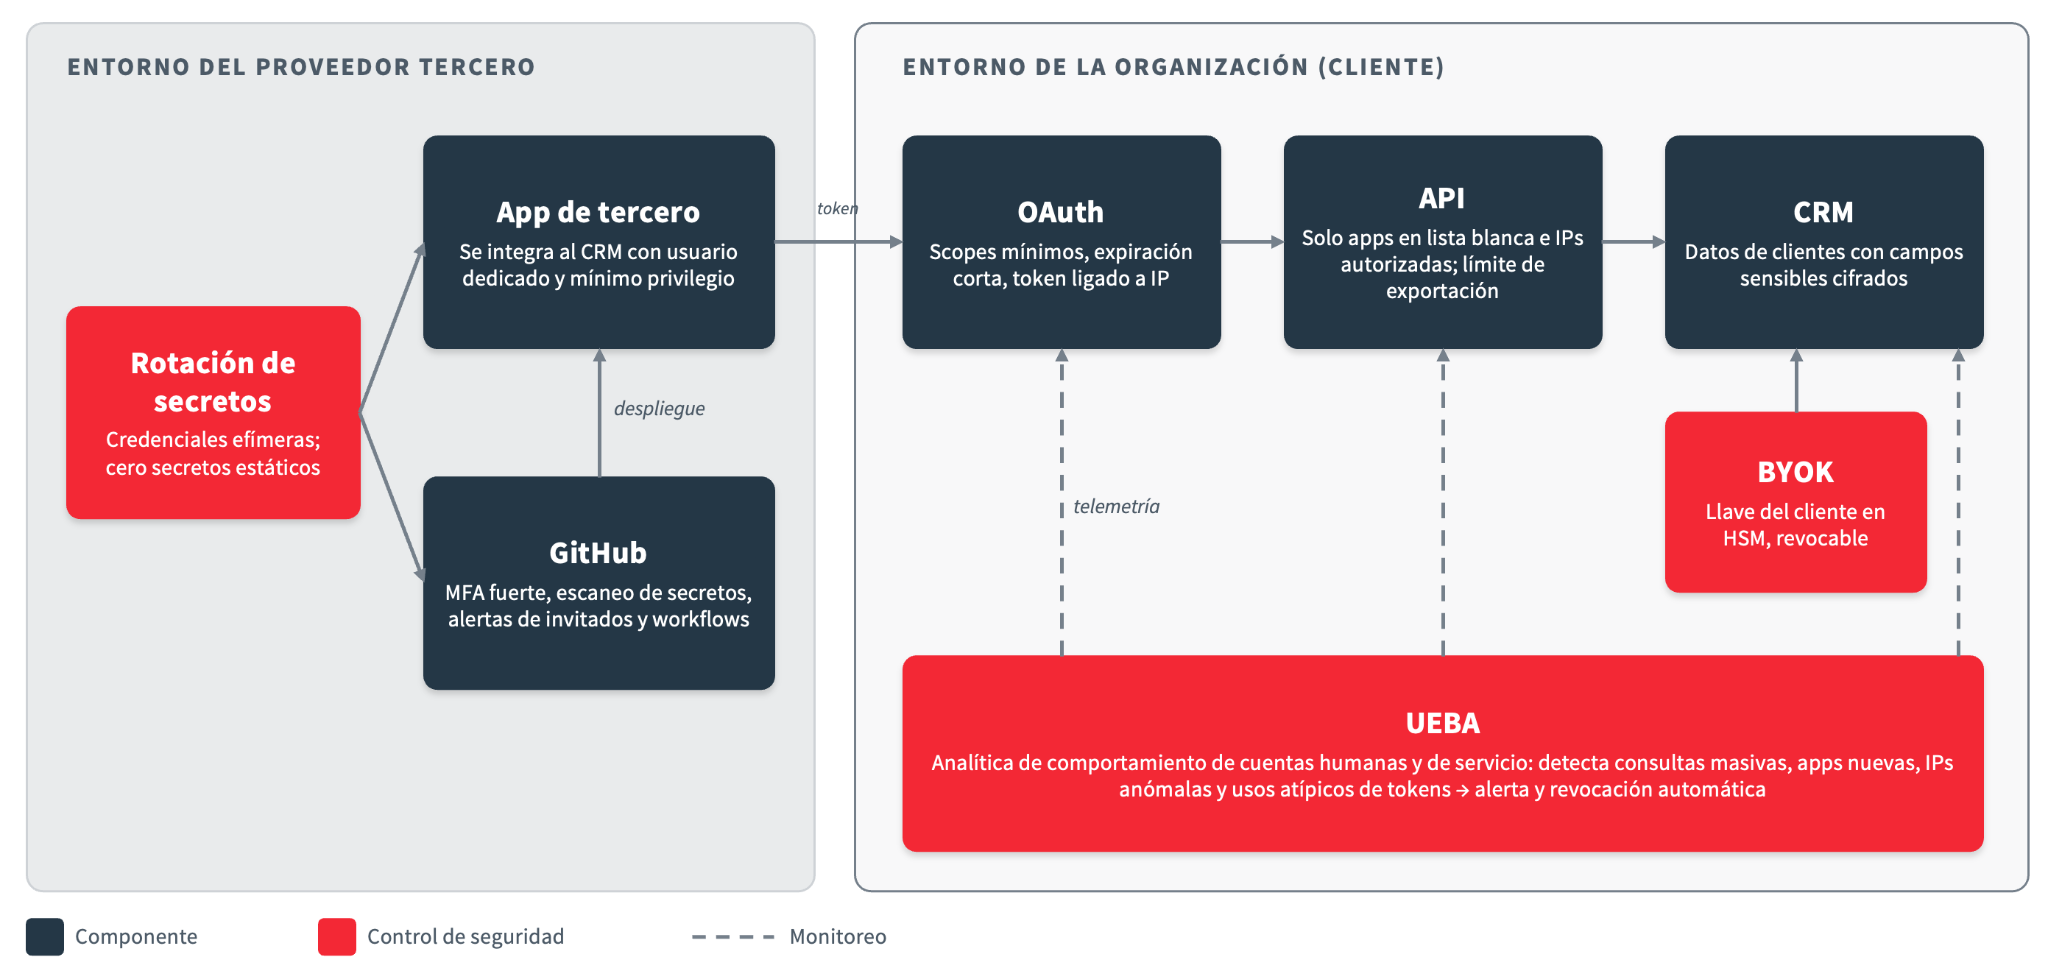
(Aunque parezca trillado) aplicado a los mecanismos de autenticación por OAuth / API, en este sentido la identidad nuevamente juega un papel preponderante, más aún las identidades no humanas, en este contexto "el token" se vuelve una identidad, por lo cual se vuelve imprescindible establecer una postura sobre estos accesos, en otras palabras poder determinar el contexto de cómo se genera la conexión:
-- Identidad
-- MFA
-- Postura del dispositivo
-- Ubicación
Si bien esto no habría evitado los efectos de este ataque, si habría puesto las cosas más difíciles para los atacantes o en su defecto, habría disminuido la magnitud del impacto. En un contexto donde la cadena de valor representa un papel preponderante en la escalabilidad de las organizaciones, no debemos menospreciar esta buena práctica que en la práctica no representa un esfuerzo excesivo.
Esta es una capa transversal que aplica a varios enfoques pero que actúa sobre el comportamiento del "usuario" que ejecuta las acciones sobre los datos sobre una conexión existente, en este sentido, a través del comportamiento, podría haber saltado a la vista algún patrón inusual cuando los atacantes estaban llevando a cabo reconocimiento del "terreno" y/o la extracción de los datos.
Si bien esto sería el último recurso, puede ser una alternativa valiosa en caso de robo masivo de datos sin pasar por una capa de autenticación (como lo fue en este ataque) para dejar inutilizables los datos sustraídos.
La arquitectura se vería más o menos así:
En Data Warden contamos con una visión holística para abordar diversos retos en materia de ciberseguridad, si requieres alguna asesoría contáctame y estaremos encantados de poder acompañarte en el desarrollo de una solución a tu medida.

Tiber tiene más de 14 años de experiencia en telecomunicaciones, TI y comercio electrónico. Ha trabajado en la gestión y diseño de soluciones tecnológicas en entornos críticos en sectores como finanzas, seguros, retail y telecomunicaciones.


