

Hace una semana se hizo pública una exfiltración masiva sufrida por una de las compañías más grandes de aviación en México, este ataque fue perpetrado por "Scattered Lapsus$ Hunters" comprometiendo una de las instancias de la plataforma líder de CRM a nivel global. El ataque vale la pena señalar, se perpetró en octubre de 2025 y desde ese entonces este actor comenzó las maniobras de negociación para el rescate de todos estos datos. Es importante mencionar que esta compañía de aviación no fue la única víctima de este ataque, sino múltiples empresas a nivel global se vieron involucradas en esta filtración masiva de datos, todo esto nos hace pensar en la importancia del papel que juegan los proveedores de plataformas Saas en la cadena de valor.
Ahora, analizando con detenimiento el cómo se originó esta fuga masiva:
- Fase 1: Los atacantes utilizan dos vectores (vishing a call center e intrusión a un repositorio de github válido) para obtener acceso legítimo.
- Fase 2: Una vez teniendo acceso por medio de la API del CRM utilizando un método y medio de acceso válido(OAuth) los atacantes comenzaron a realizar consultas masivas para llevar a cabo un reconocimiento de los datos
- Fase 3: Fuga sigilosa de los datos, posteriormente los atacantes perpetraron la extracción de datos de manera masiva pasando desapercibidos sobre los controles tecnológicos existentes.
Es relevante hacer énfasis en que los atacantes no tuvieron que romper el CRM, la puerta de entrada nuevamente fue el eslabón más débil (el usuario) de la cadena por una parte (UNC6040), y por otro lado (UNC6395), un descuido a nivel configuración en uno de los repositorios de github de una plataforma de un tercero que cuenta con integración hacia el CRM en cuestión.
Lo anterior me hace reflexionar en múltiples posibilidades para haber eludido los efectos de este ataque:
La identidad nuevamente juega un papel preponderante en la cadena de valor de cualquier organización, más aún las identidades no humanas, en este sentido “el token” se vuelve una pieza fundamental en la arquitectura de autenticación. Bajo este contexto y “aunque parezca trillado”, Zero Trust aplicado a los mecanismos de autenticación por OAuth / API, se vuelve imprescindible para establecer una postura sobre estos accesos, en otras palabras, para poder determinar el contexto de cómo se genera la conexión:
Esta es una capa transversal que aplica sobre todos los enfoques anteriores pero que actúa sobre el comportamiento del "usuario" que ejecuta las acciones sobre los datos sobre una conexión existente, en este sentido, a través del comportamiento, podría haber saltado a la vista algún patrón inusual cuando los atacantes estaban llevando a cabo reconocimiento del "terreno" y/o la extracción de los datos.
Si bien esto no habría evitado los efectos de este ataque, si habría puesto las cosas más difíciles para los atacantes o en su defecto, habría disminuido la magnitud del impacto. En un contexto donde la cadena de valor representa un papel preponderante en la escalabilidad de las organizaciones, no debemos menospreciar esta buena práctica que en la práctica no representa un esfuerzo excesivo.
Ahora bien, cómo se ven estos mecanismos en una arquitectura de cadena de valor resiliente:
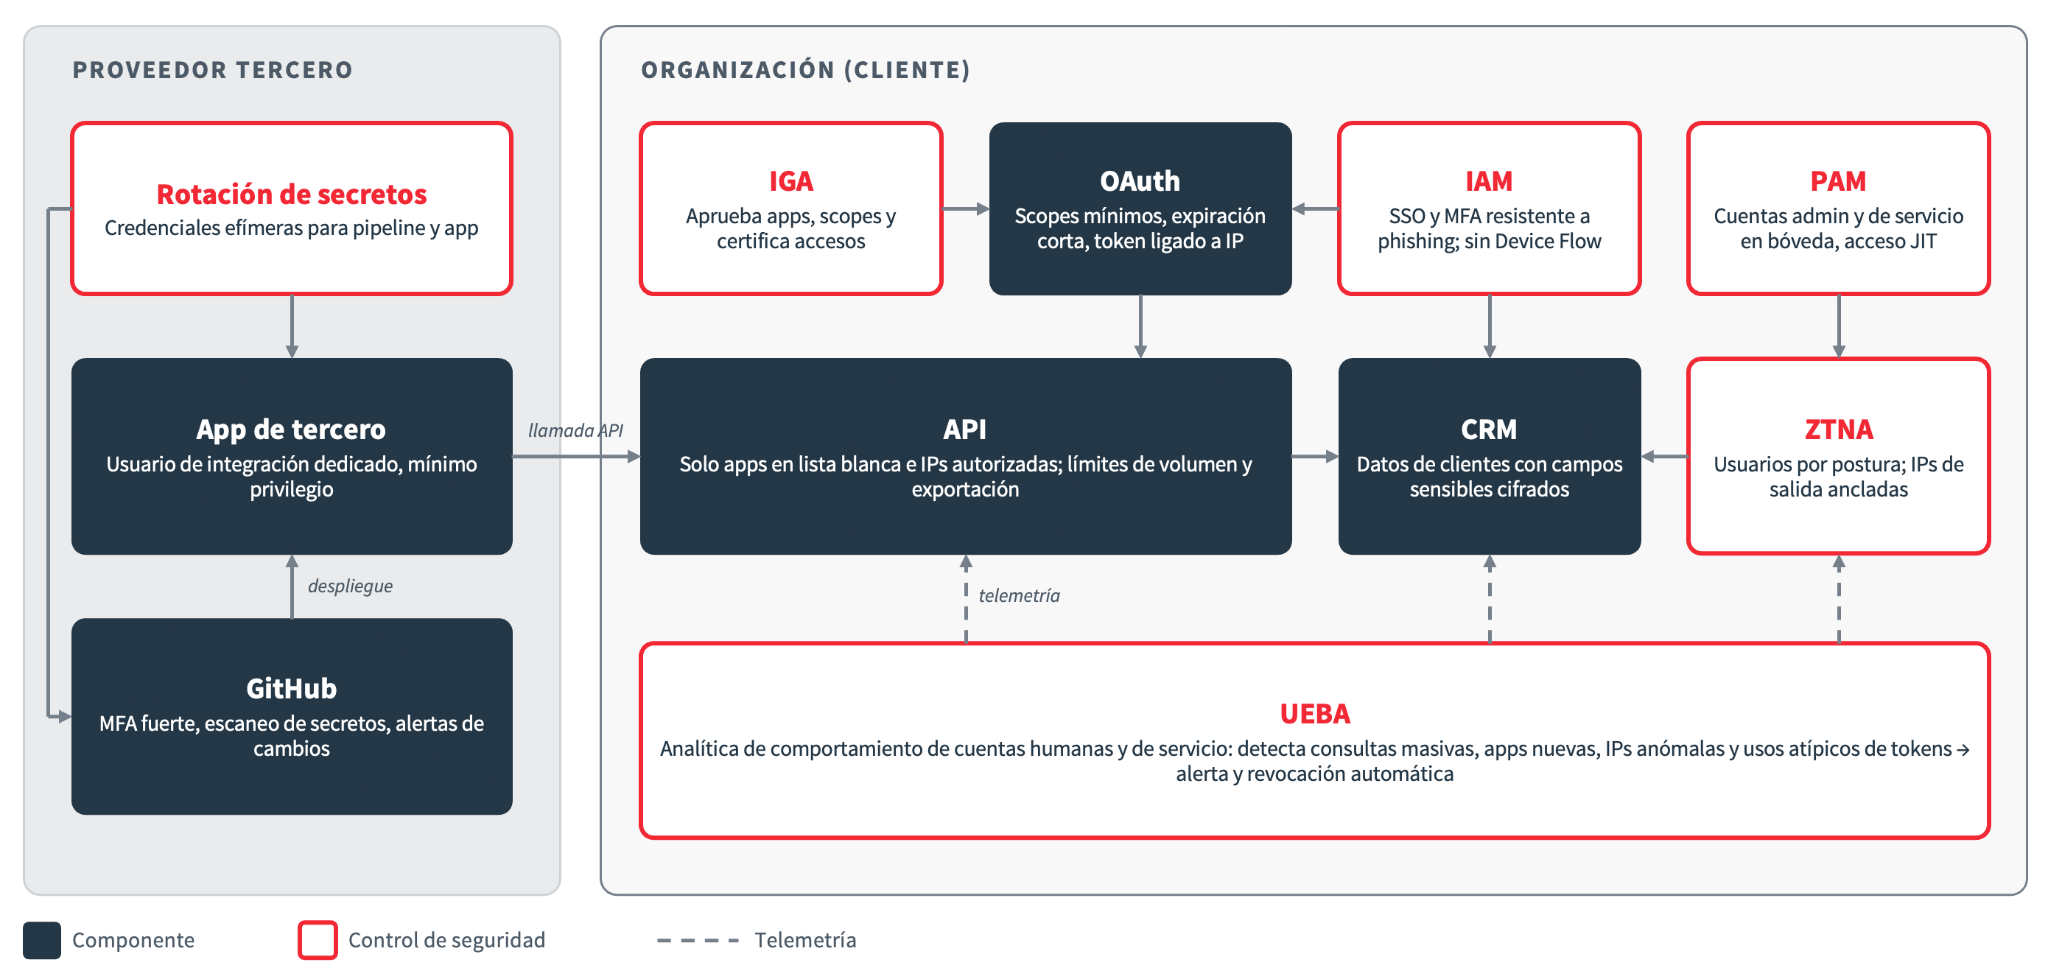
Si bien cada organización es diferente y puede contar con uno o varios componentes de esta arquitectura, es fundamental que todos estén accionando cohesivamente y altamente integrados. Esta brecha que ocurrió nos deja ver lo complejo que es proteger una arquitectura SaaS <-> SaaS, sin embargo al no tener pleno control de las plataformas donde corren estas aplicaciones y viven estos datos, podemos poner una capa de control justamente sobre la identidad, que dicho sea de paso ahora se lo llama el nuevo perímetro.
En un contexto donde cada vez más veremos una convivencia con identidades no necesariamente “humanas” la interacción entre plataformas SaaS, APIs, aplicaciones potenciadas por IAs, y demás complejidades, exigirá controles mucho más estrictos, donde Zero Trust dejará de ser una opción para convertirse en la norma.
En Data Warden contamos con una visión holística para abordar diversos retos en materia de ciberseguridad, si requieres alguna asesoría contáctame y estaremos encantados de poder acompañarte en el desarrollo de una solución a tu medida.

Tiber tiene más de 14 años de experiencia en telecomunicaciones, TI y comercio electrónico. Ha trabajado en la gestión y diseño de soluciones tecnológicas en entornos críticos en sectores como finanzas, seguros, retail y telecomunicaciones.


